来源:平安东莞
根据上级公安机关“净网安网2018”专项行动有关部署,近日,东莞网警在省公安厅网警总队的统筹指挥,以及腾讯和360公司的大力协助下,24小时内火速侦破“12.05”特大新型勒索病毒破坏计算机信息系统案,抓获病毒研发制作者1名,缴获木马程序和作案工具一批。该犯罪嫌疑人涉嫌利用自制病毒木马入侵用户计算机,非法获取淘宝、支付宝、百度网盘、邮箱等各类用户账号、密码数据约5万余条,全网已有超过10万台计算机被感染。该案为国内首宗同类型案件,该案的成功侦破及时阻断了该病毒对全网计算机系统入侵的进一步扩大,有效遏制了病毒进一步传播。
案发经过
近日,一款利用微信二维码支付的新型勒索病毒在互联网传播,群众关注度高,病毒危害造成广泛恶劣影响。
12月4日18时许,东莞网警支队接省公安厅网警总队通报称,腾讯公司举报,东莞一名男子向多个计算机信息系统传播病毒木马,锁定目标系统文件,利用微信支付勒索钱财后解锁。
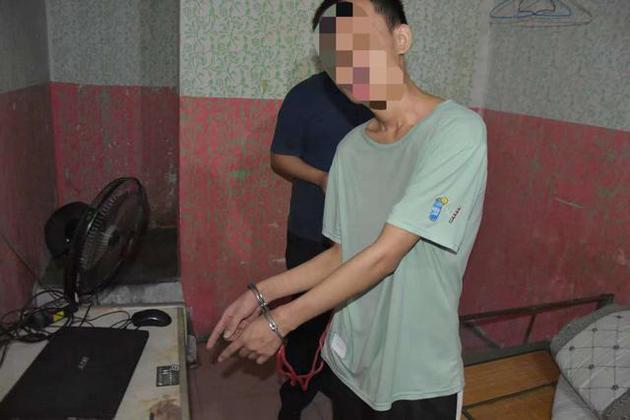
获悉省厅网警总队下发线索后,东莞网警快速反应,立即启动网络安全事件应急处置预案,调集骨干警力,对涉案线索开展排查,于12月4日22时准确摸排出嫌疑人真实身份为罗某某(男,22岁,广东茂名人),其主要在我市东坑镇活动。12月5日凌晨,东莞网警联合东坑分局连夜展开抓捕行动,经十小时连续奋战,于15时将嫌疑人罗某某抓获。
常见问题解答
新型勒索病毒是如何传播和作案的?
该病毒通过互联网传播,利用微信二维码支付方式勒索钱财。病毒木马会锁定目标系统文件,并提示用户通过微信扫码支付解锁费用。嫌疑人罗某某自制病毒木马,入侵用户计算机,非法获取淘宝、支付宝、百度网盘、邮箱等账号密码数据约5万余条,全网超过10万台计算机被感染。
东莞网警是如何快速侦破此案的?
12月4日18时,东莞网警接省厅通报腾讯公司举报后,立即启动应急预案,调集骨干警力排查。通过技术分析,于22时准确摸排出嫌疑人罗某某的真实身份和活动地点。12月5日凌晨,联合东坑分局连夜抓捕,经10小时连续奋战,于15时将嫌疑人抓获,全程仅用24小时。
此案侦破有什么重要意义?
这是国内首宗同类型案件,案件的成功侦破及时阻断了该勒索病毒对全网计算机系统入侵的进一步扩大,有效遏制了病毒进一步传播,保护了更多用户的账号和财产安全,也为全国公安机关打击新型网络犯罪提供了宝贵经验。