还记得可怕的“WannaCry”勒索病毒吗?
新一轮的电脑病毒又来了!
据悉,该病毒和勒索病毒相似
传播速度还更快……
这两天,欧洲正遭到新一轮的未知病毒的冲击,英国、乌克兰、俄罗斯等都受到了不同程度的影响。据悉,该病毒和勒索软件非常类似类似,都是远程锁定设备,然后索要赎金。
据 Daily Mail 报导,总部位于伦敦的全球最大广告公司 WPP,是英国第一家被爆出受到波及的公司,WPP的员工们已经被告知关闭电脑,并且不要使用公司 WiFi。
此外,俄罗斯石油公司 Rosneft、丹麦航运巨头 AP Moller-Maersk 也都遭到了攻击。
不过,冲击最大的当属乌克兰。据悉,乌克兰一些商业银行以及部分私人公司、零售企业、政府系统等都受到了攻击。此外,乌克兰首都基辅的鲍里斯波尔国际机场也受到了影响,很可能会造成大面积的航班延误。
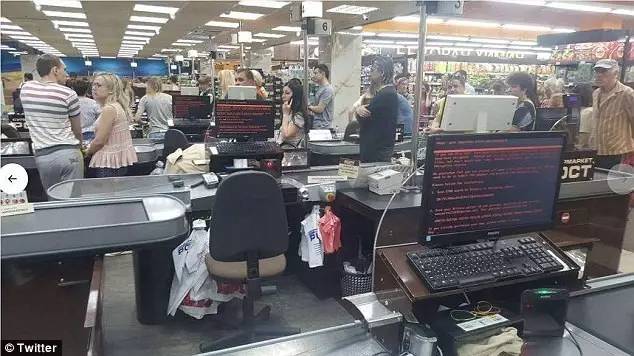
▲乌克兰
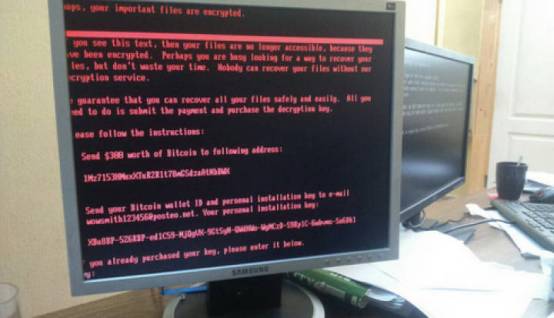
乌克兰副总理罗岑科·帕夫洛称职表示,他和乌克兰政府的其他成员无法使用电脑。他还称,政府的所有电脑都在播放这一被攻击的画面。他上传的自己的电脑画面文字显示,“您的其中一个磁盘包含错误,需要修复”,并警告用户不要关闭电脑,否则所有的数据都会丢失。

▲ATM机,乌克兰
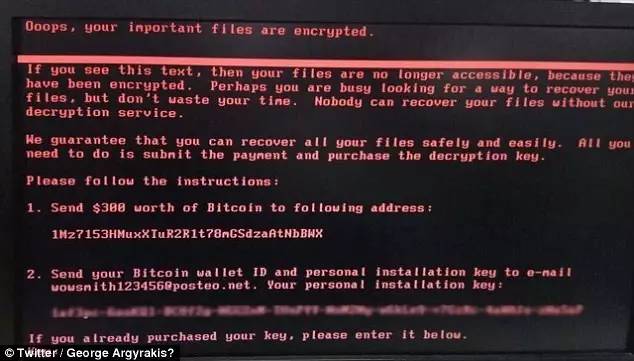
不仅如此,就连乌克兰的 ATM 机也未能幸免。一名网友上传的图片显示,该计算机上的文件已被加密,只有支付 300 美元的比特币才能恢复。
分析师表示,这种名为 Petrwrap 或 Petya 的病毒似乎与上个月在 150 个国家感染了超过 23 万台电脑的 WannaCry ransomware 类似。
中国已遭该病毒攻击
与5月爆发的Wannacry相比,Petya勒索病毒变种的传播速度更快。它不仅使用了NSA“永恒之蓝”等黑客武器攻击系统漏洞,还会利用“管理员共享”功能在内网自动渗透。
在欧洲国家重灾区,新病毒变种的传播速度达到每10分钟感染5000余台电脑,多家运营商、石油公司、零售商、机场、ATM机等企业和公共设施已大量沦陷,甚至乌克兰副总理的电脑也遭到感染。
预防攻略
开启腾讯电脑管家不仅可以防御petya勒索病毒,还可全面防御所有已知的变种和其他勒索病毒。
腾讯云也已第一时间启动用户防护引导,到目前为止,云上用户尚无感染案例,但建议没打补丁用户尽快打补丁避免感染风险。
普通用户攻略
安装电脑管家的用户只需升级或下载最新版腾讯电脑管家即可抵御Petya等勒索病毒的侵袭。如果没有安装电脑管家,请按照以下指南安全开机:
一,下载“勒索病毒离线版免疫工具”。在另一台无重要文档的电脑上下载腾讯电脑管家的“勒索病毒离线版免疫工具”(以下简称“免疫工具”),(下载地址 https://pm.myapp.com/s/QMWCTool.exe),并将“免疫工具”拷贝至安全的U盘或移动硬盘。如果出现系统不支持免疫工具的情况,用户可到微软官网下载补丁包。
二,断网备份重要文档。如果电脑插了网线,则先拔掉网线;如果电脑通过路由器连接wifi,则先关闭路由器。随后再将电脑中的重要文档拷贝或移动至安全的硬盘或U盘。
三,运行免疫工具,修复漏洞。首先拷贝U盘或移动硬盘里的“免疫工具”到电脑。待漏洞修复完成后,重启电脑,就可以正常上网了。
四,开启实时防护和文档守护者工具,预防变种攻击。下载腾讯电脑管家最新版,保持实时防护状态开启(默认已开启)。并打开电脑管家的文档守护者工具,自动备份重要文档。
腾讯云及其他企业用户攻略
网络管理员可通过监测相关域名/IP,拦截病毒下载,统计内网感染分布:
84.200.16.242
111.90.139.247
185.165.29.78
111.90.139.247
95.141.115.108
COFFEINOFFICE.XYZ
french-cooking.com
还可通过如下关键HASH排查内网感染情况:
415fe69bf32634ca98fa07633f4118e1
0487382a4daf8eb9660f1c67e30f8b25
a1d5895f85751dfe67d19cccb51b051a
71b6a493388e7d0b40c83ce903bc6b04
首先,请确保安装和开启云镜主机保护系统,云镜可对海量主机集中管理,进行补丁修复,病毒监测。
然后,更新EternalBlue&CVE-2017-0199对应漏洞补丁,补丁下载地址:
http://www.catalog.update.microsoft.com/Search.aspx?q=KB4012598
https://technet.microsoft.com/zh-cn/library/security/ms17-010.aspx
https://portal.msrc.microsoft.com/en-US/security-guidance/advisory/CVE-2017-0199
常见问题解答
这次勒索病毒攻击了哪些国家和机构?
这次病毒主要影响了欧洲多国,包括英国、乌克兰、俄罗斯等。英国WPP广告公司、俄罗斯石油公司Rosneft、丹麦航运巨头AP Moller-Maersk均遭攻击。乌克兰受灾最严重,商业银行、政府系统、零售企业和鲍里斯波尔国际机场都被波及,乌克兰副总理的电脑也无法使用。
勒索病毒攻击时电脑会显示什么?
被攻击的电脑会显示一条警告信息,提示“您的其中一个磁盘包含错误,需要修复”,并警告用户不要关闭电脑,否则所有数据都会丢失。这实际上是勒索病毒的伪装,目的是诱导用户保持开机,以便加密文件并索要赎金。
如何拦截勒索病毒攻击?
拦截勒索病毒需多管齐下:及时更新操作系统和软件补丁,关闭不必要的远程桌面端口,安装可靠的安全软件,并定期备份重要数据到离线存储。避免点击可疑邮件附件或链接,尤其对来自未知发件人的文件保持警惕。若已感染,切勿支付赎金,应立即断开网络并寻求专业数据恢复工具帮助。